
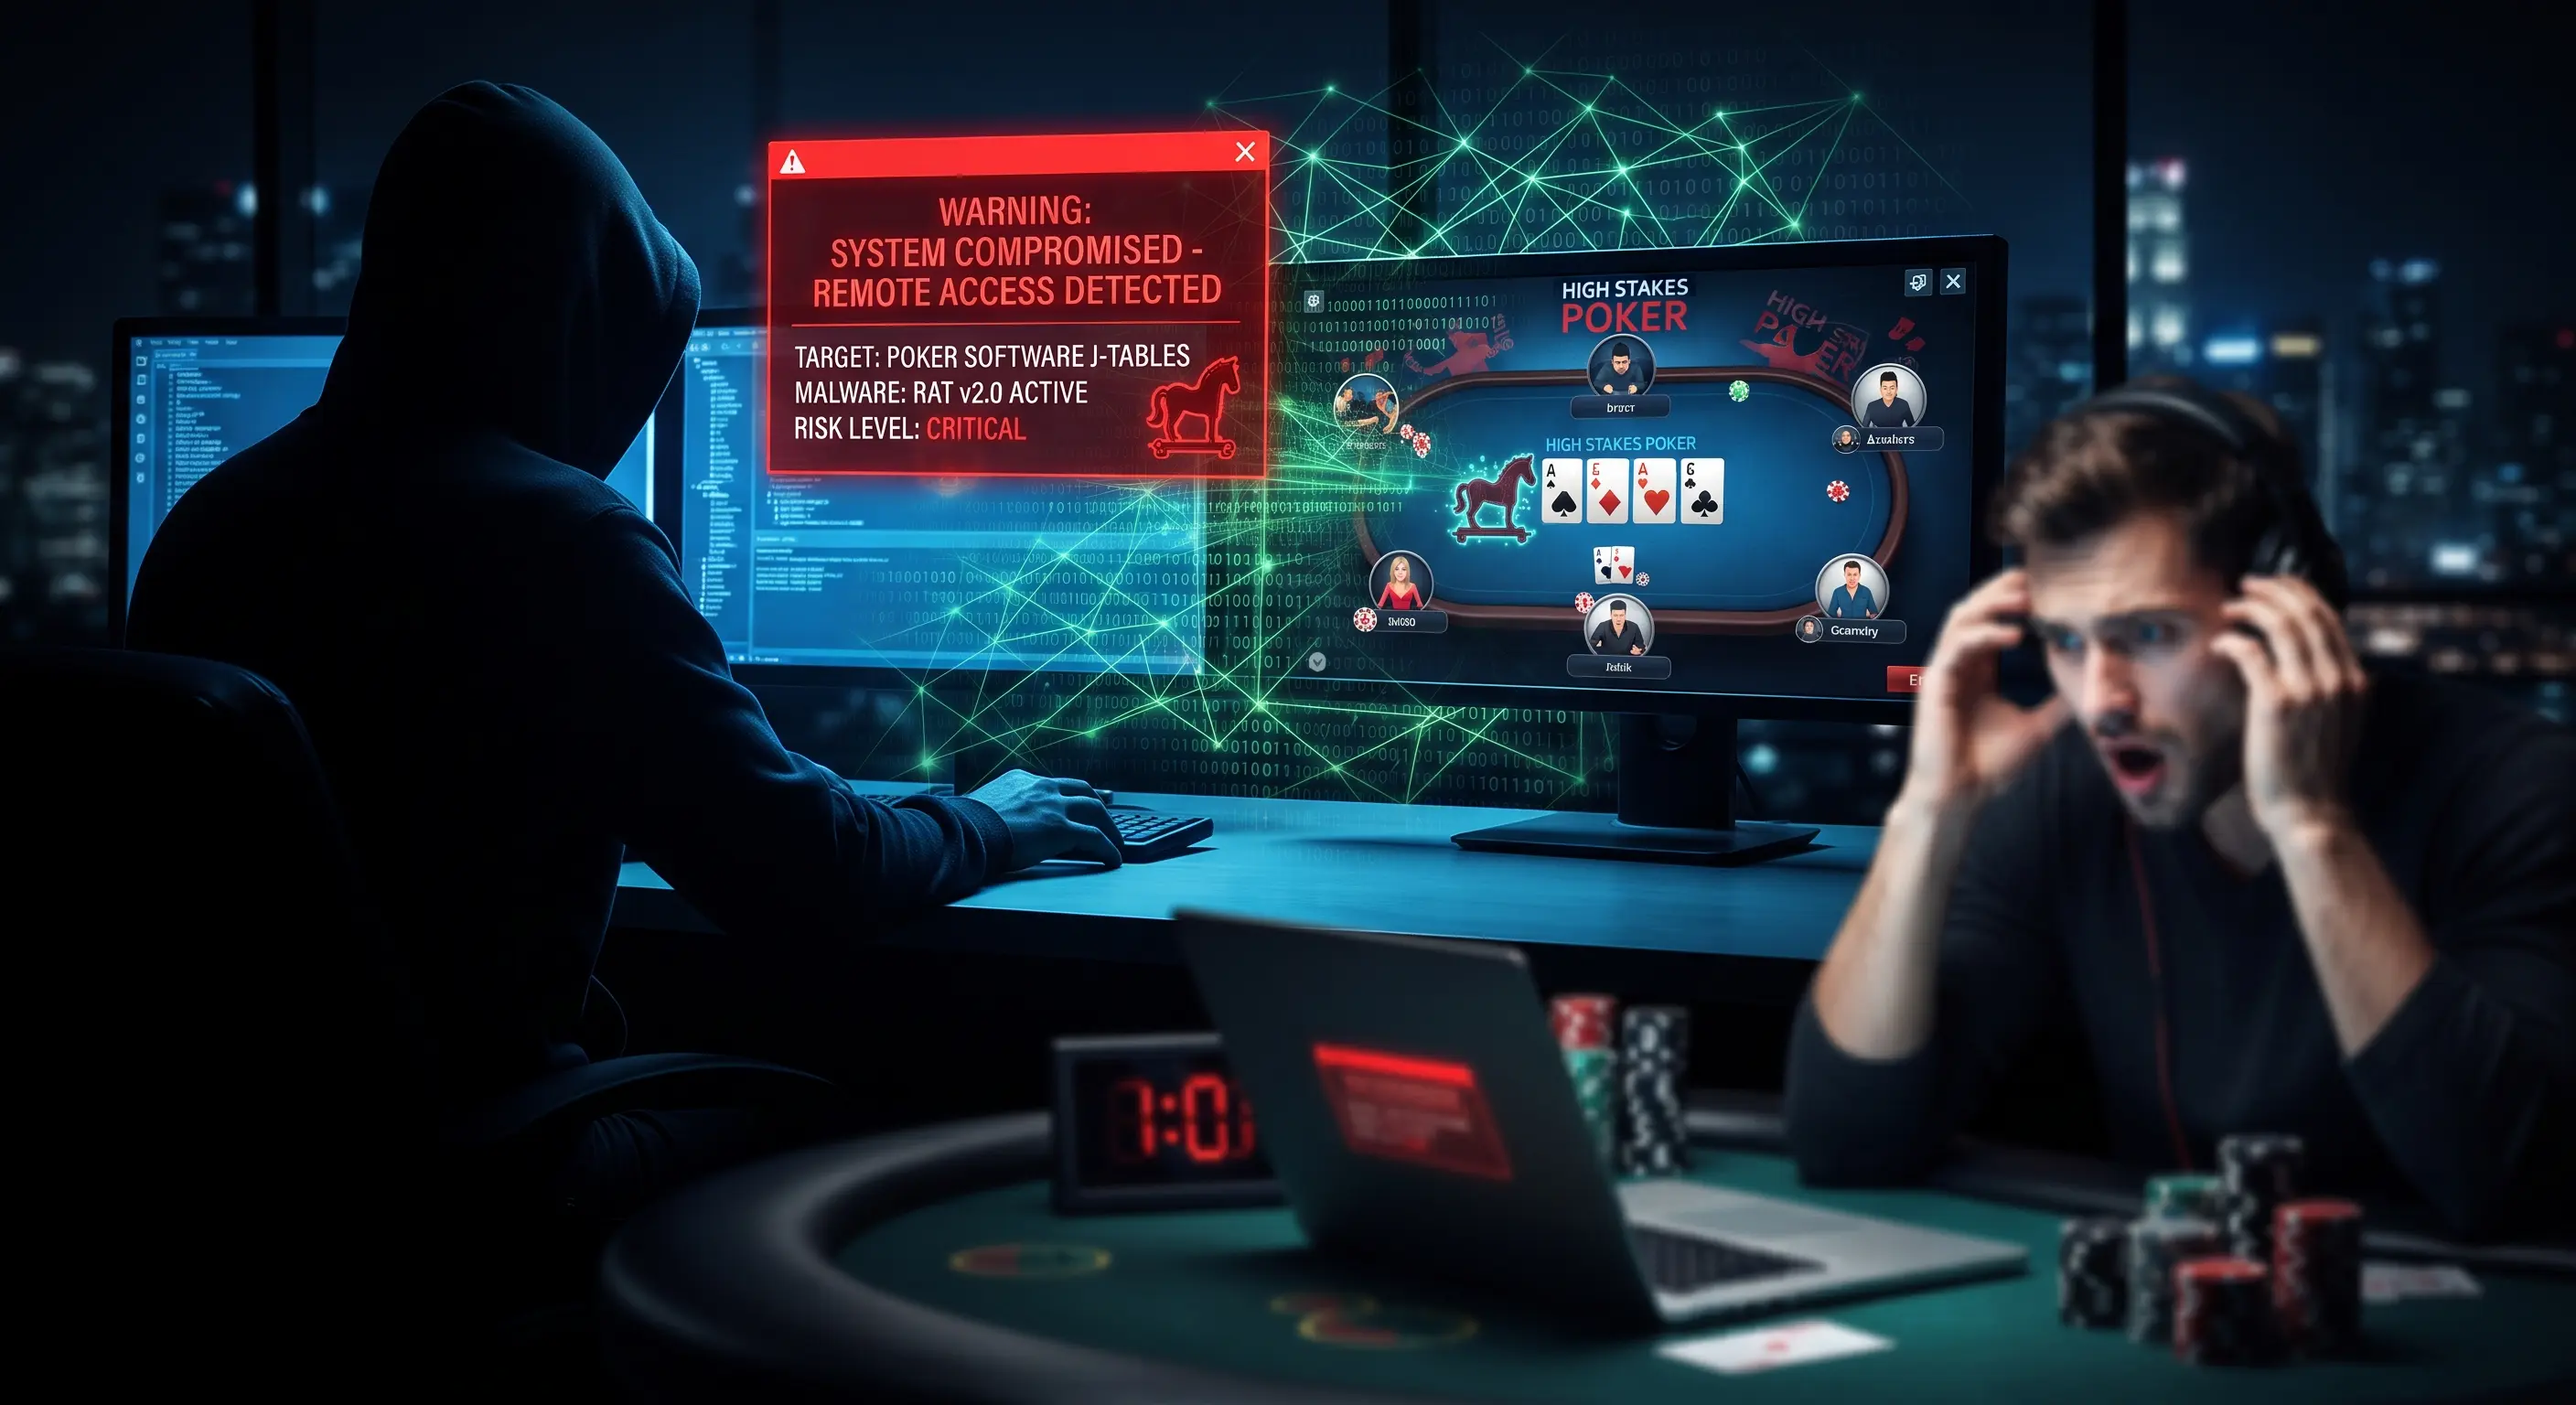
Un recente allarme lanciato su X dal ricercatore di sicurezza @wolfsec0x0 ha scosso la comunità internazionale del poker online. Secondo le rivelazioni emerse, un attacco informatico mirato ha sfruttato software di supporto molto diffusi, come Jurojin Poker e IntuitiveTables, per installare agenti di accesso remoto (RAT) sui PC Windows di circa trenta giocatori high stakes in Europa, Nord America e Oceania.
Come Funzionava l'Attacco
Gli hacker non hanno violato direttamente i server delle poker room, ma hanno compromesso la catena di distribuzione di strumenti di terze parti essenziali per il multi-tabling.
-
Sostituzione degli aggiornamenti: L'aggressore ha manomesso i pacchetti di update inviati selettivamente a specifici utenti.
-
Controllo remoto occulto: Il malware ha garantito agli attaccanti la visualizzazione in tempo reale dello schermo e il controllo dei computer infetti.
-
Rischio "Super-User": L'accesso non autorizzato ha sollevato enormi timori sulla possibilità di visualizzare le carte coperte (hole cards) durante le partite.
-
Bersagli mirati: La campagna ha colpito un gruppo ristretto ma di altissimo profilo, stimato in circa trenta utenti professionisti.
La Risposta dei Software Provider
Le aziende coinvolte hanno risposto tempestivamente per arginare la crisi, collaborando attivamente con gli esperti di cybersecurity.
-
Conferma ufficiale: Jurojin e IntuitiveTables hanno ammesso l'incidente, identificando le build specifiche compromesse nel corso dei mesi scorsi.
-
Contatti diretti: I team di sviluppo hanno provveduto ad avvisare privatamente via email tutti gli utenti potenzialmente interessati.
-
Misure correttive: Le vulnerabilità sono state risolte, i file malevoli neutralizzati e sono state implementate nuove chiavi di crittografia e controlli di integrità.
Contromisure Tecniche per la Sicurezza dei Dispositivi
Per proteggere la propria postazione di gioco da minacce avanzate come i RAT veicolati tramite software di supporto, è fondamentale adottare un approccio di sicurezza proattivo e stratificato. Ecco le contromisure tecniche più efficaci che i giocatori possono implementare:
1. Monitoraggio dei Processi e della Rete
-
Analisi dei processi in esecuzione: Utilizzare strumenti avanzati come Process Explorer (della suite Sysinternals di Microsoft) per monitorare i processi attivi alla ricerca di anomalie, eseguibili privi di firma digitale o file nascosti nelle directory temporanee (
AppData,Temp). -
Controllo delle connessioni di rete: Tramite TCPView o il comando
netstat -ano, è possibile verificare in tempo reale quali applicazioni stabiliscono connessioni esterne verso indirizzi IP sconosciuti o porte non standard.
2. Verifica della Persistenza del Sistema
-
Controllo degli avvii automatici (Autoruns): Eseguire periodicamente Autoruns di Sysinternals per esaminare chiavi di registro, servizi di Windows e task pianificati. I malware moderni sfruttano queste aree per mantenere l'accesso al sistema anche dopo i riavvii.
3. Controllo dell'Integrità dei Software
-
Verifica degli Hash (SHA-256): Prima di installare o aggiornare qualsiasi software di terze parti (come Jurojin o simili), calcolare l'hash del file e confrontarlo con quello ufficiale comunicato dagli sviluppatori sui canali di supporto verificati.
-
Controllo delle firme digitali: Assicurarsi che gli eseguibili siano firmati digitalmente da enti o sviluppatori riconosciuti e che i certificati siano validi.
4. Isolamento e Configurazione dell'Ambiente
-
PC Dedicato ("Clean Machine"): La misura preventiva più solida per i giocatori professionisti consiste nell'utilizzare un computer esclusivamente dedicato al poker, privo di qualsiasi altro software non necessario, senza cronologia di navigazione personale e non utilizzato per download o intrattenimento.
-
Account senza privilegi di Amministratore: Operare quotidianamente con un account utente standard riduce drasticamente la capacità di un malware di installarsi in profondità nel sistema operativo.
5. Strumenti di Sicurezza Avanzati
-
Soluzioni EDR (Endpoint Detection and Response): Valutare l'adozione di software di sicurezza di livello aziendale rispetto ai tradizionali antivirus consumer, poiché offrono capacità di rilevamento comportamentale avanzate contro l'accesso remoto non autorizzato e il keylogging.
Questo episodio evidenzia quanto l'ecosistema del poker digitale possa essere vulnerabile attraverso i software di supporto esterni. Gli esperti consigliano di mantenere alti i livelli di guardia, monitorare eventuali accessi anomali alle proprie lobby di gioco e verificare sempre la firma e l'integrità dei tool installati.
Good Luck🍀 e, come sempre, Play Smart, Win More!


